El costo de un SOC no se cotiza por «empresa»: se calcula sobre la cantidad de equipos y servidores a monitorear, el nivel de servicio que necesitas y si el hardware de seguridad lo pones tú o lo pone el proveedor. Y la pregunta previa es más importante que el precio: necesitas un SOC si tratas datos personales o dependes de tus sistemas para operar, y hoy no tienes forma de darte cuenta de que te entraron.
Vamos por partes, porque acá se toman malas decisiones por comparar cifras que no son comparables.
Qué es lo que estás comprando
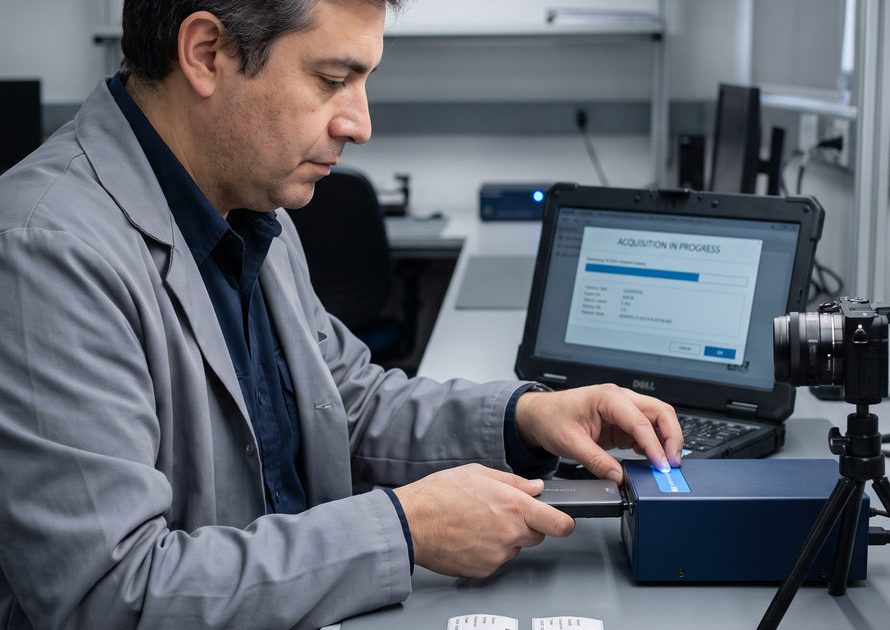
Un SOC —Centro de Operaciones de Seguridad— no es un producto que se instala: es un servicio que opera. Lo que compras es vigilancia continua de tu infraestructura, correlación de eventos entre sistemas y una respuesta cuando algo pasa, los 365 días del año.
La diferencia con un antivirus es de naturaleza, no de grado. El antivirus reacciona a amenazas conocidas dentro de un equipo. El SOC ve el conjunto: una credencial que se usa desde dos países en diez minutos, un servidor que empieza a hablar con una dirección que nunca visitó, un patrón de accesos fallidos que aisladamente no dice nada y junto sí.
Las cuatro variables que mueven el precio
1. Cuántos puntos hay que vigilar
Es la variable principal. Se cuentan estaciones de trabajo, servidores físicos y virtuales, y equipos de red. Treinta puestos no cuestan lo mismo que trescientos, y la relación no es exactamente lineal: el costo por punto suele bajar a medida que crece el volumen.
2. Qué nivel de servicio necesitas
En Saytec esto se traduce en dos planes concretos:
- SOC Monitored: agentes instalados en tus equipos y servidores, vigilancia 24/7 y alertas correlacionadas por un motor SIEM. Tú decides y ejecutas las acciones.
- SOC Managed: suma hardware propio, firewall empresarial, respuesta a incidentes ejecutada por nuestro equipo con tu aprobación, análisis forense digital y un pentest anual de tu superficie de ataque.
La diferencia práctica es quién actúa a las 3 de la mañana. Si no tienes a alguien de guardia, el plan que solo alerta te deja con el aviso y sin la respuesta.
3. Si hay hardware de por medio
Un firewall empresarial es un equipo que se compra o se arrienda. Cuando el plan lo incluye, ese costo está adentro; cuando no, es una inversión aparte que conviene tener en el presupuesto desde el principio.
4. Qué tan desordenado está el punto de partida
Una red documentada, con inventario al día y accesos ordenados, se despliega rápido. Una red donde nadie sabe con certeza cuántos servidores hay requiere un levantamiento previo. Ese trabajo se hace una sola vez, pero se hace.
El despliegue de agentes y la puesta en marcha del monitoreo toma habitualmente entre una y dos semanas, según la cantidad de equipos y la complejidad de la red.
Cómo saber si te corresponde
Cuatro preguntas honestas:
- ¿Tratas datos personales? Clientes, trabajadores, proveedores, postulantes. Si la respuesta es sí, la Ley 21.719 te obliga a notificar brechas en 72 horas desde la detección. Sin monitoreo, esa detección no ocurre.
- ¿Cuánto aguantas sin sistemas? Si medio día detenido significa perder ventas, incumplir despachos o parar una faena, el riesgo ya está cuantificado.
- ¿Tienes a alguien mirando? No «alguien que sabe de computadores»: alguien cuya función sea vigilar, con turnos que cubran la noche y el fin de semana.
- ¿Podrías reconstruir qué pasó? Si te preguntaran hoy qué ocurrió el martes pasado a las 2 de la mañana en tu servidor de archivos, ¿hay registros para responder?
Dos «no» en esa lista y la conversación deja de ser sobre el precio del servicio y pasa a ser sobre el costo de no tenerlo.
Comparar cotizaciones sin equivocarse
Al pedir propuestas, iguala la cancha preguntando lo mismo a todos:
- ¿El monitoreo es 24/7 real, con personas, o son alertas automáticas que alguien revisa en horario de oficina?
- ¿La respuesta a incidentes está incluida o se cobra aparte cuando ocurre?
- ¿Cuánto tiempo se conservan los registros? Es la evidencia que necesitas ante la Agencia.
- ¿Dónde se alojan los datos? Si salen de Chile, entran a jugar las reglas de transferencia internacional de la Ley 21.719.
- ¿Qué pasa al terminar el contrato con los datos y los registros acumulados?
En Saytec operamos 100% en Chile, con infraestructura nacional. Es una decisión deliberada: evita las complejidades de las transferencias internacionales y mantiene la información bajo jurisdicción chilena.
El error más caro: esperar el incidente
Casi todas las empresas que contratan un SOC después de un ataque dicen lo mismo: que el costo del servicio era una fracción de lo que terminó costando el incidente. Entre días de operación detenida, recuperación, horas de gente y la conversación con clientes y con la autoridad, la cuenta se hace sola.
Los valores concretos dependen del alcance de cada caso, así que se cotizan sobre el inventario real.
Puedes ver el detalle de ambos planes en la línea de Ciberseguridad y las condiciones de contratación en las preguntas frecuentes.
Escríbele a un especialista para una cotización sobre tu inventario real.