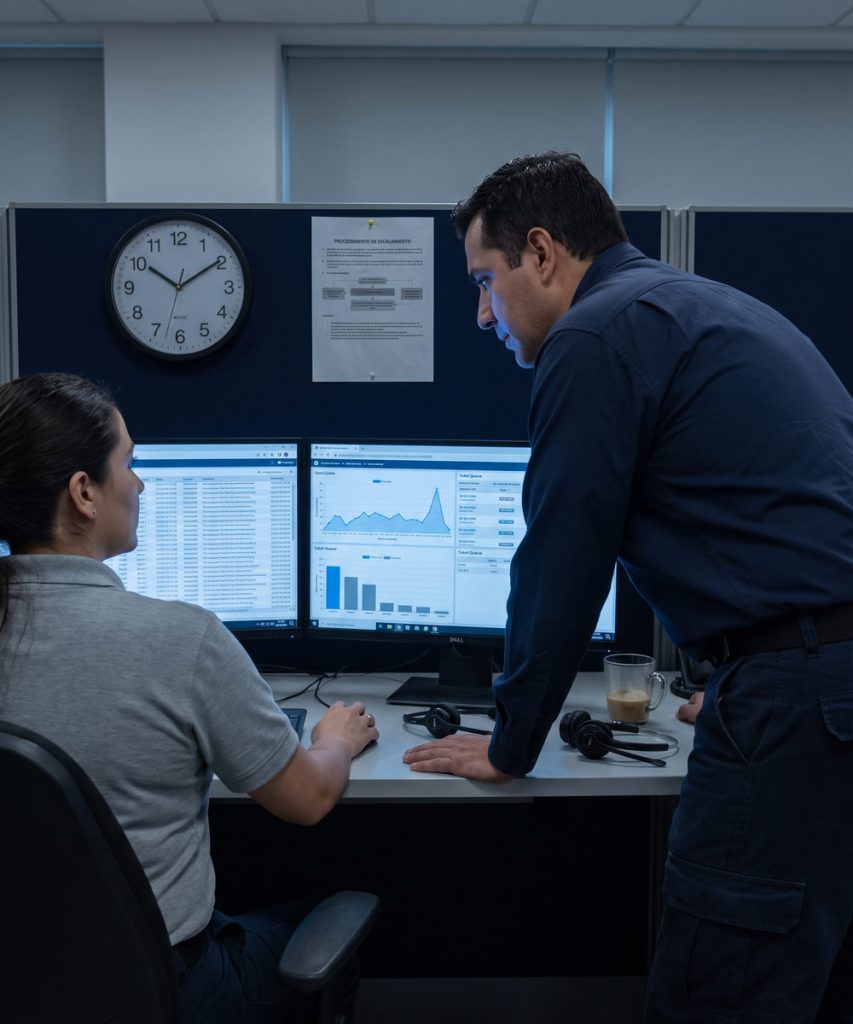
Dos analistas de seguridad revisando eventos y colas de tickets en una sala de operaciones

Línea de Negocio

Ciberseguridad

Esta línea reúne los servicios destinados a proteger la información, los sistemas y las personas de la organización frente a amenazas digitales. Abarca desde la prevención y el cumplimiento normativo hasta la detección temprana, la respuesta ante incidentes y la formación de los usuarios, entendiendo la ciberseguridad como un proceso continuo y no como una solución puntual.

  • Auditorías y cumplimiento normativo (ISO 27001, NIST)
  • Ethical hacking y análisis de vulnerabilidades
  • Monitoreo SOC/NOC 24/7 y respuesta a incidentes
  • Forense digital y ciberinteligencia

Nuestros Servicios

¿Qué hace SAYTEC en Ciberseguridad?

Auditorías y Cumplimiento Normativo

Revisiones formales basadas en ISO 27001, NIST y PCI-DSS para identificar brechas y entregar un plan claro hacia el cumplimiento que el negocio exige.

Ethical Hacking y Vulnerabilidades

Especialistas autorizados simulan ataques reales para descubrir y corregir fallas críticas antes de que sean explotadas por ciberdelincuentes.

Monitoreo SOC/NOC 24/7

Vigilancia continua los 365 días del año. Cuando se detecta un incidente, se activa de inmediato un protocolo de respuesta para contenerlo y restaurar la operación.

Forense Digital y Ciberinteligencia

Investigación de incidentes ocurridos y análisis de amenazas activas para reconstruir qué pasó, proteger la evidencia y anticipar riesgos futuros.

Servicio Ciberseguridad

Auditorías de Seguridad y Cumplimiento Normativo

Son revisiones formales del estado de seguridad de la empresa, comparando sus prácticas actuales con estándares internacionales reconocidos: ISO 27001 (gestión de seguridad de la información), NIST (marco de ciberseguridad) y PCI-DSS (seguridad para datos de tarjetas de pago).

El objetivo es identificar brechas, riesgos y oportunidades de mejora, y entregar un plan claro para alcanzar el nivel de cumplimiento que el negocio o la regulación exigen.

Auditorías de Seguridad y Cumplimiento Normativo
Análisis de Vulnerabilidades y Pruebas de Penetración

Servicio Ciberseguridad

Análisis de Vulnerabilidades y Pruebas de Penetración

El análisis de vulnerabilidades detecta debilidades técnicas en sistemas, aplicaciones y redes mediante herramientas especializadas. Las pruebas de penetración, o ethical hacking, van un paso más allá: especialistas autorizados simulan ataques reales para verificar hasta dónde podría llegar un atacante.

Esto permite descubrir y corregir fallas críticas antes de que sean explotadas por ciberdelincuentes, fortaleciendo de forma concreta la postura de seguridad de la organización.

  • Escaneo y análisis de vulnerabilidades técnicas
  • Simulación de ataques reales (red team)
  • Reporte ejecutivo y técnico de hallazgos
  • Plan de remediación y verificación posterior

Servicio Ciberseguridad

Monitoreo 24/7 (SOC/NOC) y Herramientas de Defensa

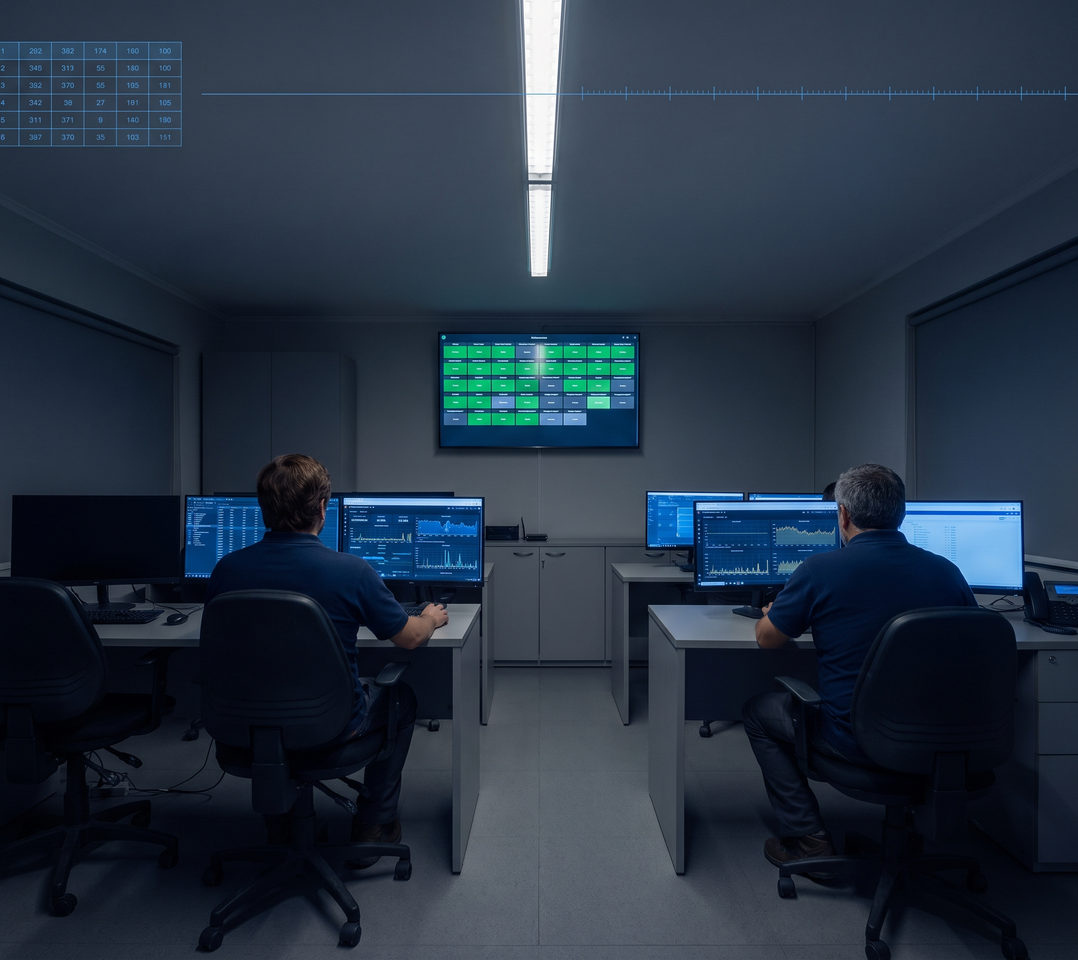
SAYTEC cuenta con servicios de monitoreo continuo a través de un SOC (Centro de Operaciones de Seguridad) y un NOC (Centro de Operaciones de Red), los 365 días del año. Estos equipos vigilan en tiempo real eventos sospechosos, alertas y comportamientos anómalos.

Complementamos el monitoreo con las herramientas correctas: firewalls que controlan el tráfico, EDR que detecta comportamientos maliciosos en equipos y SIEM que centraliza y correlaciona registros de toda la infraestructura para detectar ataques complejos.

24 /7

Monitoreo activo

365

Días al año

0

Incidentes sin respuesta

Monitoreo 24/7 (SOC/NOC) y Herramientas de Defensa

Nuestro Compromiso

¿Por qué confiar en SAYTEC para proteger su organización?

Vigilancia Permanente

Nuestro SOC y NOC operan los 365 días del año. Cualquier evento sospechoso es detectado, analizado y contenido de forma inmediata, antes de que afecte la operación crítica del negocio.

Enfoque en Cumplimiento

Ayudamos al cliente a entender y cumplir las normativas que aplican a su negocio (ISO 27001, NIST, PCI-DSS), protegiendo a la organización frente a sanciones, daños reputacionales y pérdidas económicas.

Seguridad como Proceso

La ciberseguridad no es un producto, es una práctica continua. SAYTEC acompaña al cliente a lo largo del tiempo, evolucionando las defensas a la misma velocidad que evolucionan las amenazas.

Forense Digital, Ciberinteligencia, Cloud y Capacitación

Servicios Avanzados

Forense Digital, Ciberinteligencia, Cloud y Capacitación

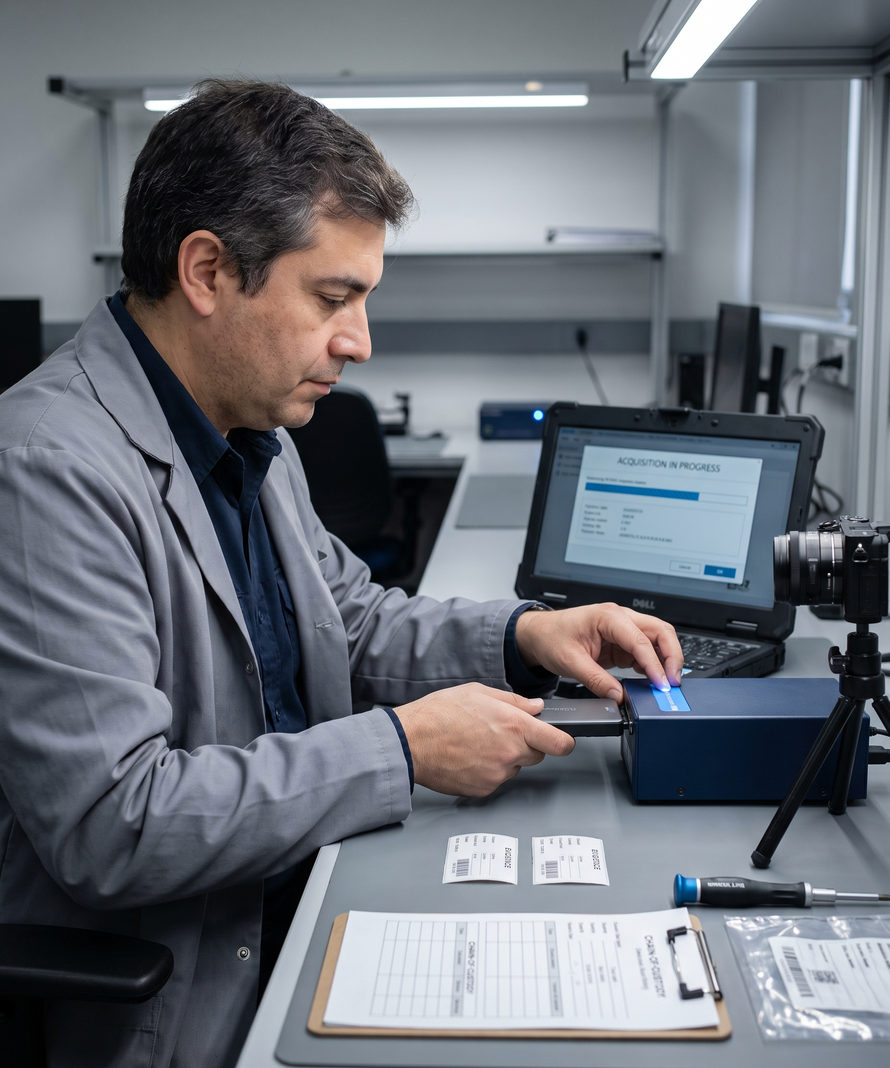
La forense digital investiga incidentes ya ocurridos: analiza discos, registros y dispositivos para reconstruir qué pasó, con un rigor que permite usar la evidencia incluso en procesos legales. La ciberinteligencia recopila información sobre amenazas activas para anticipar y neutralizar riesgos antes de que se materialicen.

Además, aseguramos entornos en cloud (AWS, Azure, Google Cloud), redes industriales OT e IoT con controles específicos, y formamos a los equipos humanos con programas de concientización y cultura de ciberseguridad, porque la primera línea de defensa siempre son las personas.

Forense y Ciberinteligencia

Investigación de incidentes y análisis de amenazas para reconstruir eventos y anticipar ataques futuros.

Seguridad Cloud y OT/IoT

Protección de entornos en la nube, plantas industriales y dispositivos conectados con controles y políticas específicas.

Cultura de Ciberseguridad

Programas de formación, simulaciones de phishing y buenas prácticas para convertir a las personas en la mejor defensa.

Respuesta a Incidentes

Protocolo de contención, investigación, mitigación y restauración para minimizar el impacto de cualquier ataque.

Dudas frecuentes

Preguntas frecuentes sobre ciberseguridad

¿Qué tengo que hacer si detecto una brecha de seguridad?

Tienes 72 horas para notificarla a la Agencia de Protección de Datos, y el plazo empieza a correr desde que la detectas, no desde que ocurrió. Si la brecha implica un riesgo alto para las personas afectadas, además hay que avisarles a ellas.

El problema real no suele ser el plazo sino la detección: sin monitoreo continuo, muchas empresas se enteran semanas o meses después, y para entonces el incumplimiento ya está configurado. Un SOC deja además registro de qué pasó, cuándo se detectó y qué se hizo, que es la evidencia con la que se acredita diligencia ante la Agencia.
¿Cómo sé si mi empresa tiene vulnerabilidades sin esperar a un ataque?

Con un análisis de vulnerabilidades y una prueba de penetración. El análisis detecta debilidades técnicas en sistemas, aplicaciones y redes con herramientas especializadas; la prueba de penetración va más allá y simula un ataque real para verificar hasta dónde podría llegar alguien.

La diferencia importa: el análisis dice qué puertas están mal cerradas, la prueba de penetración dice cuáles se pueden abrir de verdad y qué hay detrás. El resultado es un informe con los hallazgos, un plan de remediación y una verificación posterior de que las correcciones funcionaron.

¿Qué diferencia hay entre un SOC y tener antivirus en los computadores?

El antivirus reacciona a amenazas conocidas en un equipo; un SOC vigila toda la infraestructura en tiempo real y correlaciona eventos entre sistemas para detectar ataques que ningún equipo por separado puede ver.

Un SOC (Centro de Operaciones de Seguridad) opera los 365 días del año y se apoya en tres herramientas: firewalls que controlan el tráfico, EDR que detecta comportamientos maliciosos en los equipos y SIEM que centraliza y correlaciona los registros de toda la infraestructura. Cuando detecta un incidente se activa un protocolo de respuesta para contenerlo y restaurar la operación.

¿Necesito certificarme en ISO 27001 o basta con cumplir la ley chilena?

Son dos cosas distintas: la Ley 21.719 es obligatoria para cualquier organización que trate datos personales, mientras que ISO 27001 es una certificación voluntaria de gestión de la seguridad de la información.

En la práctica se refuerzan. Adoptar los controles de ISO 27001 o del marco NIST facilita mucho demostrar cumplimiento, porque obliga a documentar procesos, controles y niveles de servicio. Saytec trabaja con ISO 27001, NIST y PCI-DSS según lo que exija el negocio o la regulación de cada cliente.

¿Esto me aplica si soy una empresa chica?

Sí. La Ley 21.719 no tiene un umbral mínimo de facturación ni de dotación: si tratas datos de clientes, trabajadores, proveedores o postulantes, te aplica.

Una PyME con una base de clientes en una planilla y correos corporativos ya está tratando datos personales. La mayoría de las sanciones no llegan por una fiscalización sorpresa, sino por el reclamo de una persona o por una brecha que no se notificó a tiempo.

¿Listo para comenzar?

Su infraestructura TI en manos expertas

SAYTEC SpA se posiciona como un socio estratégico para organizaciones que buscan fortalecer su infraestructura tecnológica, asegurar la continuidad operativa y avanzar de manera segura en su transformación digital.

Su propuesta integral, su equipo altamente capacitado y su compromiso con el servicio continuo la convierten en una opción sólida para empresas que entienden que la tecnología es hoy un factor decisivo de competitividad.

Su infraestructura TI en manos expertas