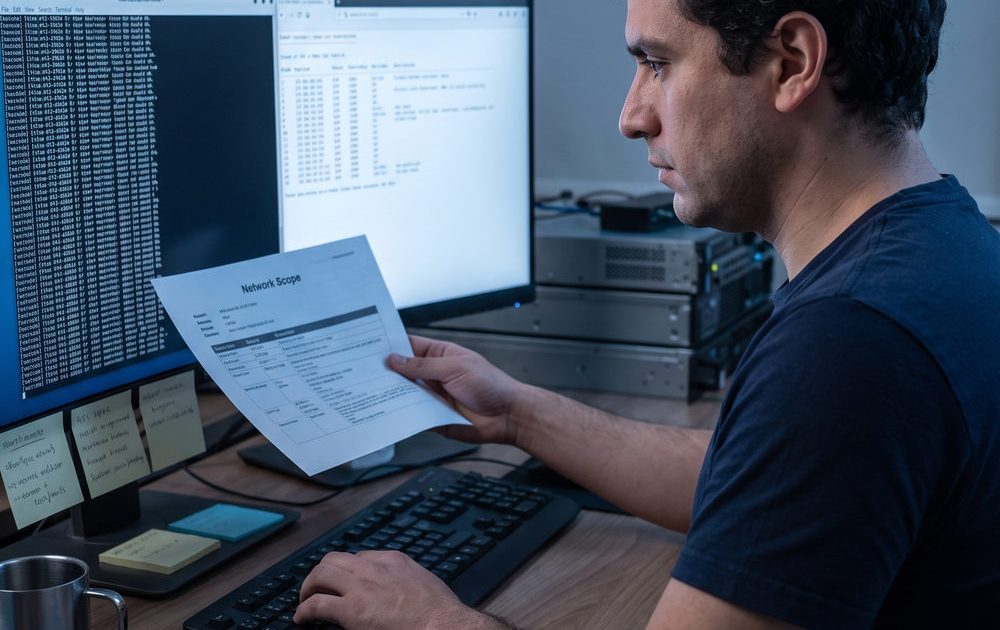
Si detectas una brecha que afecta datos personales, tienes 72 horas para notificarla a la Agencia de Protección de Datos Personales, y el plazo corre desde la detección, no desde el incidente. Si además hay riesgo alto para las personas afectadas, hay que avisarles a ellas. En ese plazo tienes que contener el incidente, evaluar qué datos se vieron comprometidos, decidir si corresponde notificar y dejar todo registrado.
Son tres días para hacer bien algo que casi nadie ha ensayado. Por eso el procedimiento se escribe antes.
Hora 0 a 4: contener, no investigar
El primer error clásico es querer entender qué pasó antes de detener lo que está pasando. El orden es al revés.
- Aísla los equipos o servicios comprometidos de la red, sin apagarlos si es posible: apagar borra evidencia que está en memoria.
- Corta los accesos sospechosos: revoca sesiones activas, rota credenciales de servicio, deshabilita las cuentas involucradas.
- Preserva los registros. Los logs del firewall, del servidor y de las aplicaciones son la única fuente para reconstruir después, y muchos sistemas los rotan en pocos días.
- Activa a la contraparte que decide. Tiene que haber un nombre definido de antemano, con autoridad para desconectar un servicio productivo si hace falta.
Nada de esto se improvisa a las tres de la mañana de un sábado, que es cuando suelen ocurrir.
Hora 4 a 24: qué datos se vieron afectados
Acá es donde el inventario de datos deja de ser un requisito burocrático y se vuelve la herramienta que necesitas. Las preguntas son concretas:
- ¿Qué categorías de datos personales había en el sistema comprometido?
- ¿De cuántas personas, aproximadamente?
- ¿Se accedió a ellos, se copiaron, se alteraron o solo estuvieron expuestos?
- ¿Había datos sensibles —salud, situación socioeconómica, datos de menores— o financieros?
Sin inventario previo, este trabajo puede tomar más de 72 horas por sí solo. Con inventario, es una consulta.
Hora 24 a 48: decidir y redactar
Con el cuadro razonablemente claro se toman dos decisiones, que son separadas:
¿Corresponde notificar a la Agencia? Si hubo vulneración de datos personales, sí. La duda razonable se resuelve notificando.
¿Corresponde avisar a los afectados? Solo si el riesgo para ellos es alto. No es lo mismo una lista de correos que una base con datos financieros o de salud. El criterio para calificar ese riesgo conviene tenerlo escrito antes, para no discutirlo con el reloj corriendo.
La notificación describe qué ocurrió, cuándo se detectó, qué categorías de datos y cuántas personas se vieron afectadas, qué consecuencias probables tiene, qué medidas se tomaron y quién es el punto de contacto.
Si a las 48 horas todavía faltan piezas, se notifica igual con lo que se tiene y se complementa después. Pasarse del plazo es la única alternativa peor.
Hora 48 a 72: comunicar a las personas
Cuando corresponde avisar a los afectados, el mensaje tiene que ser directo y útil. Tres cosas: qué pasó y qué datos suyos estaban involucrados, qué está haciendo la empresa, y qué pueden hacer ellos concretamente —cambiar contraseñas, vigilar movimientos, desconfiar de correos que digan venir de ti—.
Un comunicado que evita decir qué pasó genera más daño reputacional que el incidente. La gente perdona el ataque; no perdona sentir que le ocultaron información.
Lo que tiene que quedar registrado, pase lo que pase
Aunque decidas que no corresponde notificar, el incidente se documenta igual. Ese registro es la evidencia con la que acreditas diligencia si después alguien reclama:
- Fecha y hora de detección, y cómo se detectó.
- Qué sistemas y qué datos estaban involucrados.
- Cada acción tomada, con hora y responsable.
- El razonamiento de la decisión de notificar o no.
- Las medidas adoptadas después para que no vuelva a pasar.
El punto ciego: casi nadie detecta a tiempo
Todo este procedimiento asume algo que en la mayoría de las empresas no existe: que alguien se dio cuenta. Sin monitoreo continuo, la detección llega por el camino más caro —un cliente que avisa, datos que aparecen publicados, sistemas que dejan de funcionar—.
Un SOC ataca exactamente ese punto: vigila la infraestructura de forma permanente, correlaciona eventos entre sistemas para reconocer patrones que ningún equipo aislado ve, y deja el registro de eventos ya construido para cuando lo necesites. Puedes ver cómo funciona en nuestra línea de Ciberseguridad.
Y si prefieres entender primero el marco legal completo, está resumido en las preguntas frecuentes.
Escríbele a un especialista si quieres revisar tu capacidad de detección actual.